Jaguar Land Rover confirma roubo de dados em ataque hacker recente
Por Lillian Sibila Dala Costa • Editado por Jones Oliveira |
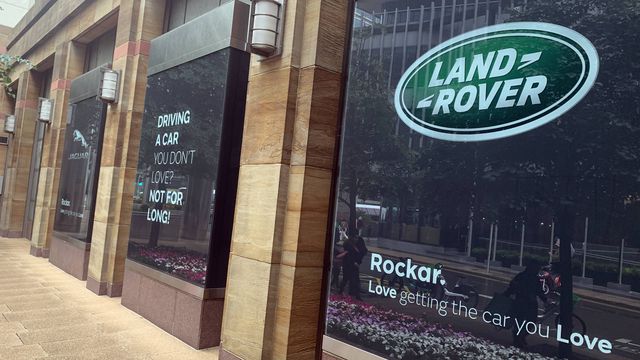
A Jaguar Land Rover, atualmente subsidiária da Tata Motors India, confirmou nesta quarta-feira (10) que o recente ciberataque que paralisou fábricas e fechou a porta de lojas por tempo indeterminado realmente vazou dados internos. A notícia inicial do incidente foi divulgada em 2 de setembro, quando a produção de veículos foi severamente impactada.
A JLR segue investigando o incidente com a ajuda do Centro Nacional de Ciber Segurança do Reino Unido (NCSC) e ainda trabalha para retomar as atividades normais. No comunicado desta semana, a companhia também anunciou ter notificado as autoridades relevantes sobre o vazamento de dados.
Quem invadiu a Jaguar Land Rover?
Segundo a JLR, a investigação forense continua e todos os envolvidos serão devidamente informados caso descubra-se que seus dados foram impactados. A companhia, no entanto, ainda não consegue atribuir um grupo cibercriminoso específico ao ataque hacker, e nenhuma gangue de ransomware já conhecida assumiu a responsabilidade do evento.
Há de se notar, no entanto, que um grupo disperso chamado Scattered Lapsus$ Hunters afirmou ter sido responsável pela invasão em grupos do Telegram, compartilhando capturas de tela do sistema interno JLR SAP e dizendo ter implantado ransomwares nos sistemas comprometidos da companhia.
O grupo é formado por cibercriminosos associados com os grupos Lapsus$, Scattered Spider e ShinyHunters, conhecidos por extorquir os invadidos. Eles já foram responsáveis por ataques em dados da Salesforce, usando engenharia social, e por roubos de tokens Salesloft Drift OAuth, levando à aquisição criminosa de dados de inúmeras companhias. A JLR, no entanto, não fez menção ao grupo hacker, indicando não terem sido os verdadeiros responsáveis até o momento.
As companhias afetadas pelas instâncias vazadas da Salesforce, vale lembrar, são BeyondTrust, BugCrowd, Cato Networks, Cloudflare, CyberArk, Google, Elastic, Palo Alto Networks, Zscaler, Tenable, Proofpoint, JFrog, Fastly, Qualys, Workday, HackerOne e Rubrik.
Veja também:
VÍDEO | 7 ataques hacker que entraram para a história [Top Tech]
Fonte: Jaguar Land Rover